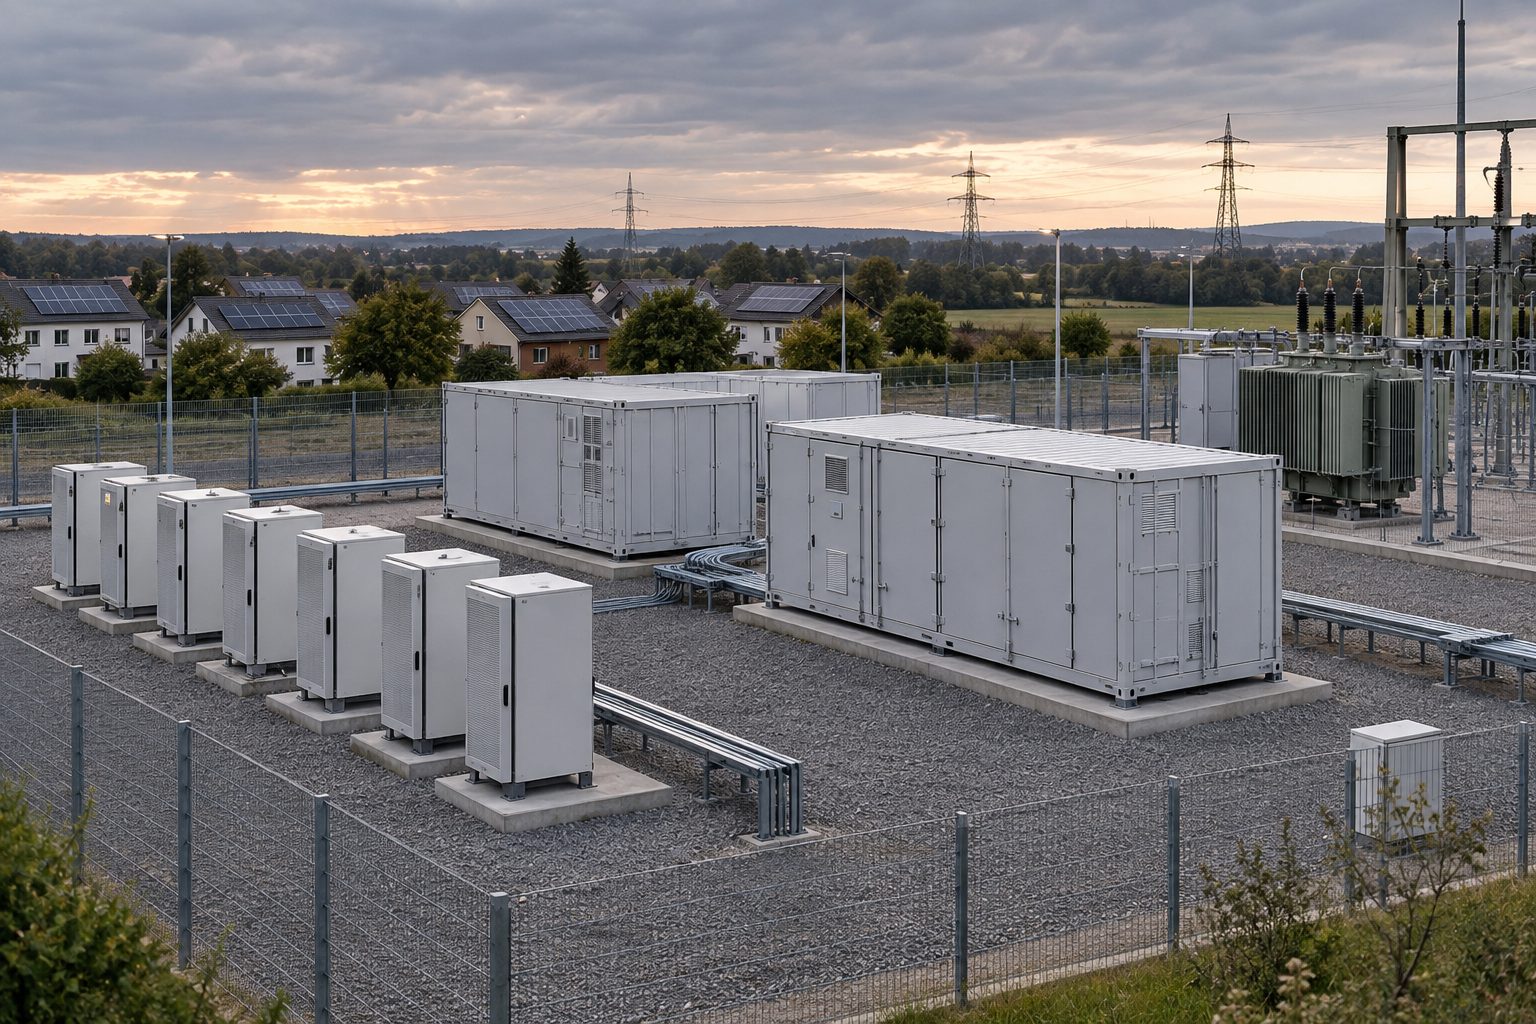
Ingeniería ESS integral, de la arquitectura de sistema a la integración de EMS, la estrategia de seguridad y una validación que respalde la bancabilidad.
eMOBINO apoya a organizaciones que desarrollan e instalan sistemas de almacenamiento estacionario en aplicaciones residenciales, comerciales e industriales y a escala de red. Nuestro foco no está en componentes aislados, sino en sistemas coherentes, controlables, conformes a las normas internacionales y listos para instalar. Contáctenos para conocer los detalles de certificación.
Arquitectura e ingeniería de sistemas ESS
Un ESS bancable empieza con los límites de sistema correctos. A nivel de ESS, el éxito lo definen la claridad de arquitectura, la disciplina de interfaces y un comportamiento predecible en condiciones reales de operación. Alcance habitual:
- Definición del sistema según la aplicación (orientado a potencia o energía, perfil de ciclado, condiciones ambientales, vida útil esperada)
- Selección de arquitectura acoplada en AC o DC
- Definición de la topología de racks y strings
- Arquitectura del bus DC, filosofía de aislamiento y lógica de redundancia
- Concepto de protección y estrategia de coordinación (lado DC y AC)
- Sistemas auxiliares: climatización, interfaces de detección y extinción de incendios, sensores y monitorización
- Diagrama unifilar y límites de la interfaz con la red
- Fabricabilidad, mantenibilidad y filosofía de sustitución en campo
Resultado: una arquitectura ESS repetible y escalable, no un ensamblaje específico para cada proyecto.
Almacenamiento residencial
Sistemas compactos en los que dominan la seguridad, la simplicidad y el comportamiento del usuario. El almacenamiento residencial necesita límites de seguridad estrictos y un comportamiento predecible incluso ante un uso indebido. Alcance habitual:
- Estrategia de configuración de producto (unidad única, ampliación modular)
- Definición del comportamiento en modo de respaldo y en operación en isla
- Estrategia térmica para instalación interior y exterior
- Límites de seguridad del usuario y comportamiento a prueba de fallos
- Estrategia de monitorización remota y actualizaciones
- Definición de la envolvente de instalación (distancias, grado de protección, ventilación)
Almacenamiento comercial e industrial (C&I)
Fiabilidad operativa y disponibilidad a lo largo de ciclos de uso prolongados. Los proyectos C&I están condicionados por la disponibilidad, la mantenibilidad y la viabilidad económica, no por el rendimiento máximo. Alcance habitual:
- Dimensionado del sistema según el caso de uso: recorte de picos (peak shaving), respaldo, microrred, generación híbrida
- Estrategia de disposición de armarios y racks
- Filosofía de conexión a la red y medición
- Redundancia, derating y comportamiento frente a la degradación
- Clasificación de alarmas y flujos de trabajo del operador
- Estrategia de monitorización multisede y visibilidad a nivel de flota
BESS a escala de red (utility-scale) y en contenedor
Contenedores diseñados, no equipos empaquetados. Tratamos el ESS a escala de red como un sistema en contenedor completamente diseñado, donde mecánica, electricidad, térmica y seguridad son inseparables. Alcance habitual:
- Arquitectura y zonificación del bloque contenedor (zona de baterías, conversión de potencia, auxiliares)
- Estrategia de climatización y gestión del flujo de aire
- Tendido de cables, reglas de separación y criterio EMC
- Integración de detección y extinción de incendios
- Acceso de servicio, flujo de mantenimiento y lógica de sustitución
- Transporte, izado y logística de emplazamiento
- Preparación de fin de línea en fábrica y homogeneidad en la instalación
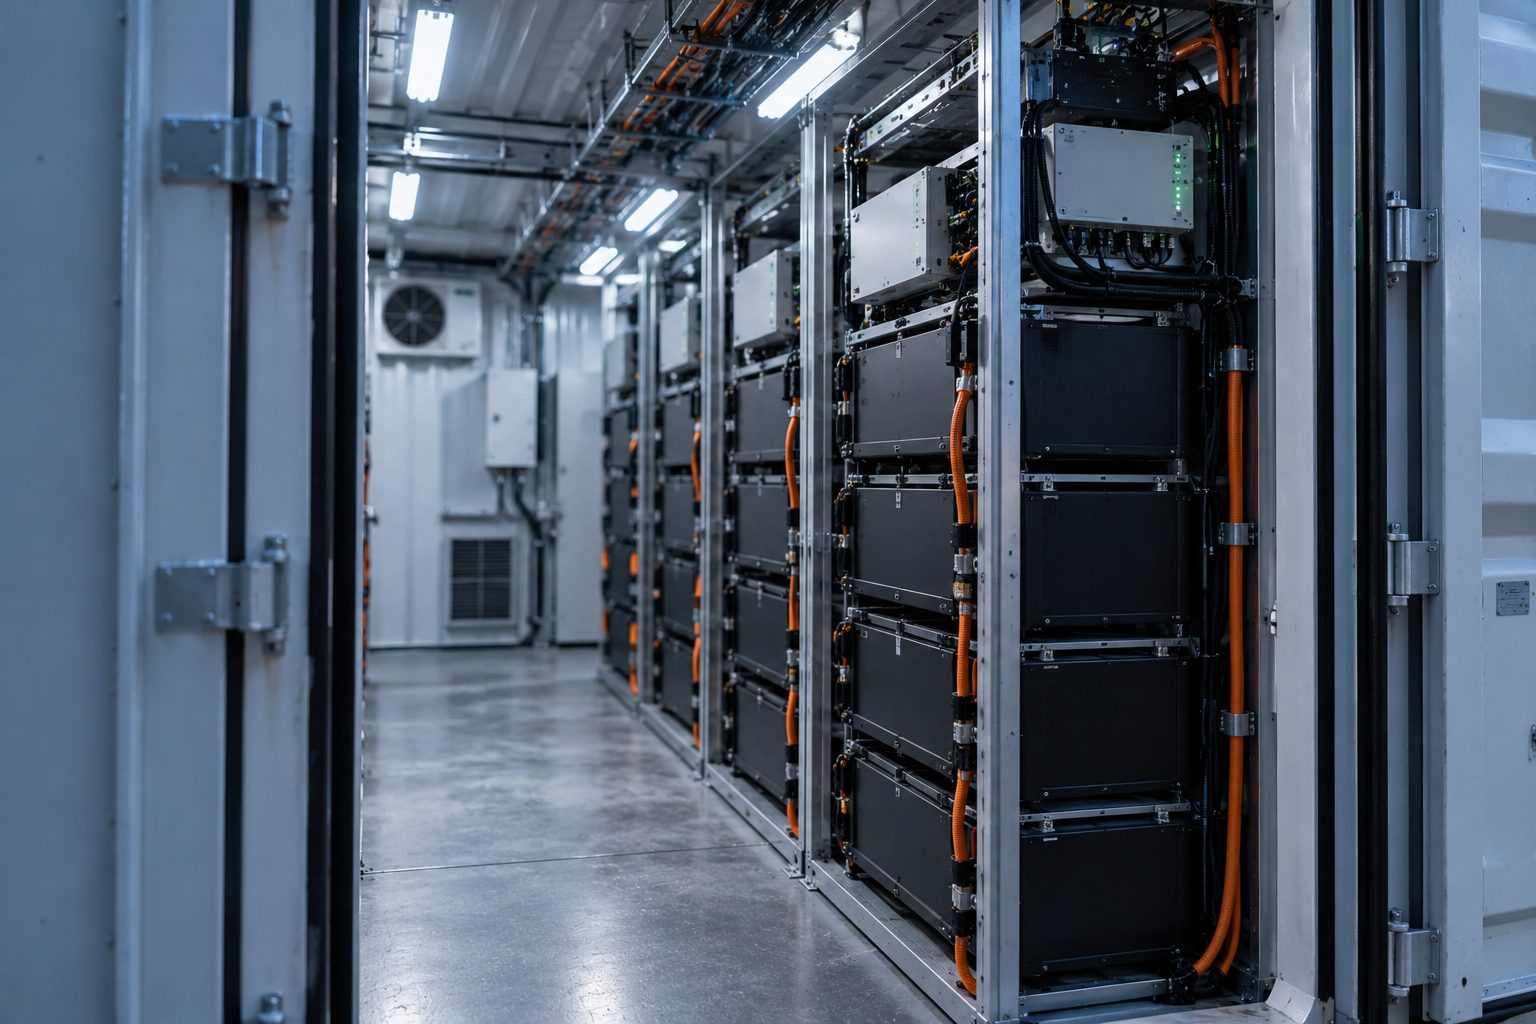
Diseño e integración de BMS
El BMS define la envolvente de seguridad y operación del sistema de baterías, y es la base de un comportamiento predecible y de la bancabilidad. Alcance habitual:
- Arquitectura funcional: medición (tensión de celda, temperaturas, corriente, resistencia de aislamiento), filosofía de protección, estrategia de balanceo, estimación del estado de carga, de salud y de potencia a nivel de sistema (SoC/SoH/SoP)
- Hardware: topología del controlador y del sistema de medición, sensado y aislamiento, concepto de mazo de cables, contactores, precarga, estrategia de fusibles y diseño seguro ante fallos
- Software: arquitectura modular para monitorización, protección, balanceo, diagnóstico y registro; taxonomía de fallos; control de calibraciones y versiones; simulación y verificación en banco
- Integración de interfaces: modelo de datos BMS-EMS, coordinación BMS-PCS (límites, derating, recuperación), preparación para la puesta en marcha
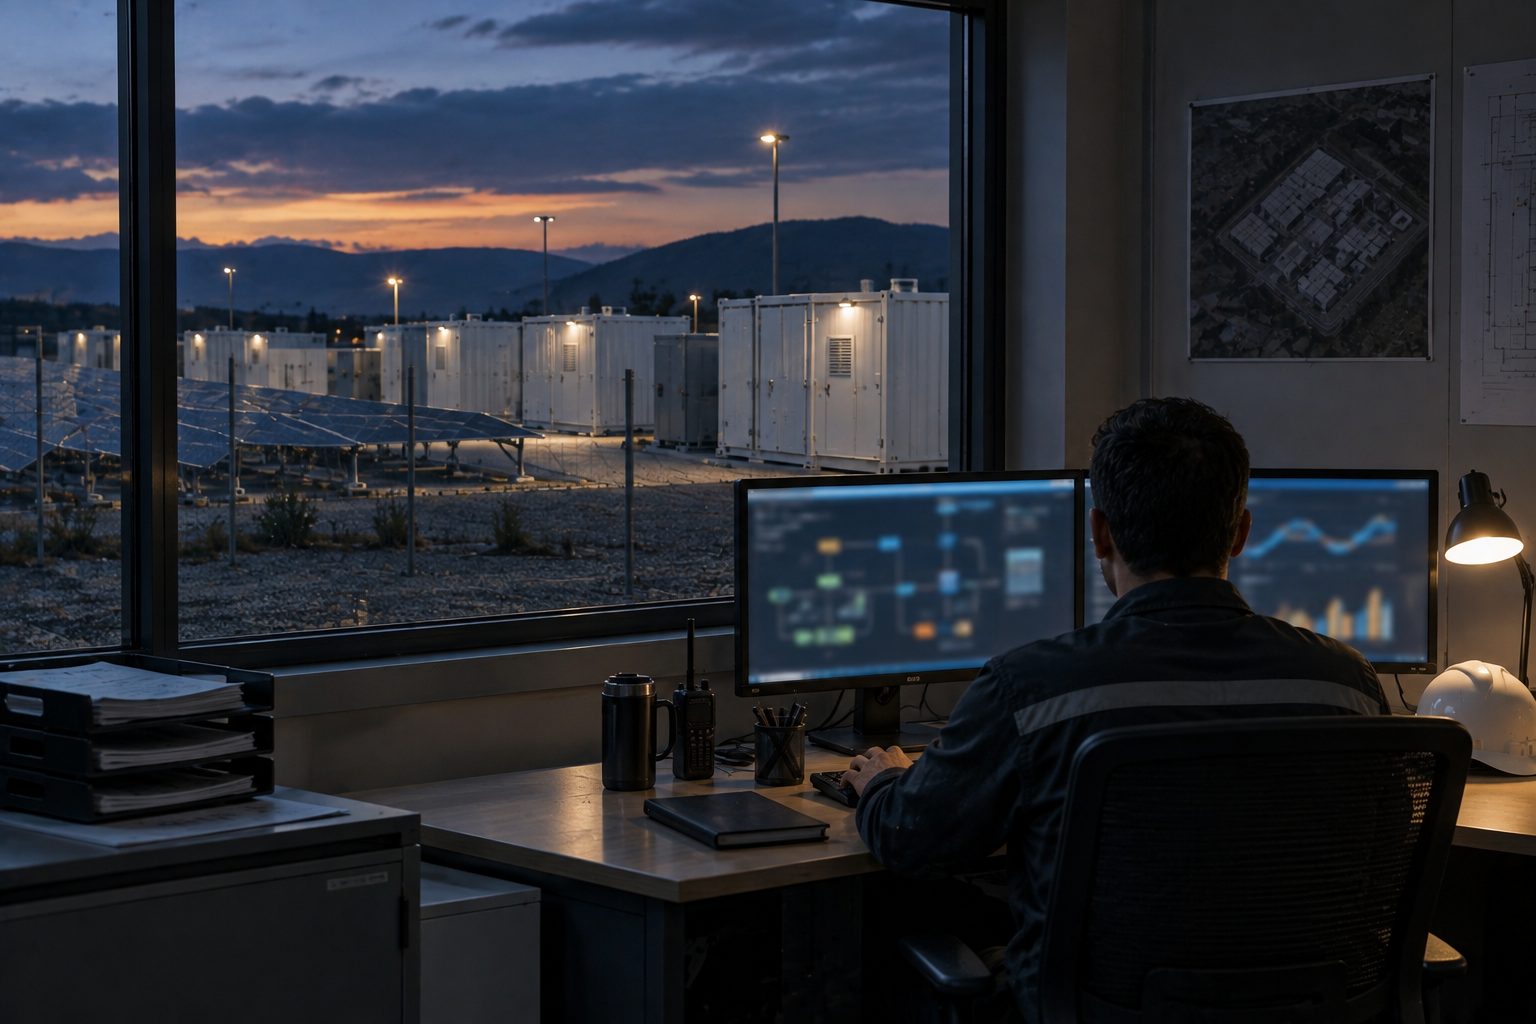
Arquitectura de EMS e integración de sistema
La lógica de control determina cómo se comporta el sistema, no solo cómo está conectado. El valor de un ESS nace de políticas de operación claramente definidas y de límites de sistema controlables. Alcance habitual:
- Funciones principales del EMS: despacho, gestión de límites, aplicación de restricciones, lógica de recuperación
- Modos de operación: servicios de red, recorte de picos, respaldo, soporte a microrred, modo de espera, modos de fallo
- Operación que tiene en cuenta la térmica y la disponibilidad: lógica de derating, estrategias de repliegue seguro
- Interfaces: EMS-PCS/inversor, EMS-BMS, EMS-SCADA/controlador de planta, EMS-nube/monitorización de flota
- Software: estructura de la estrategia de control (límites de potencia, rampas, ventanas de SoC, derating térmico), modelo de datos y taxonomía de eventos, disciplina de versiones, arquitectura con la ciberseguridad integrada
- Hardware y capa edge: arquitectura del controlador de planta y del gateway, protocolos industriales, computación en el borde y filosofía de registro
Validación, seguridad y cumplimiento normativo
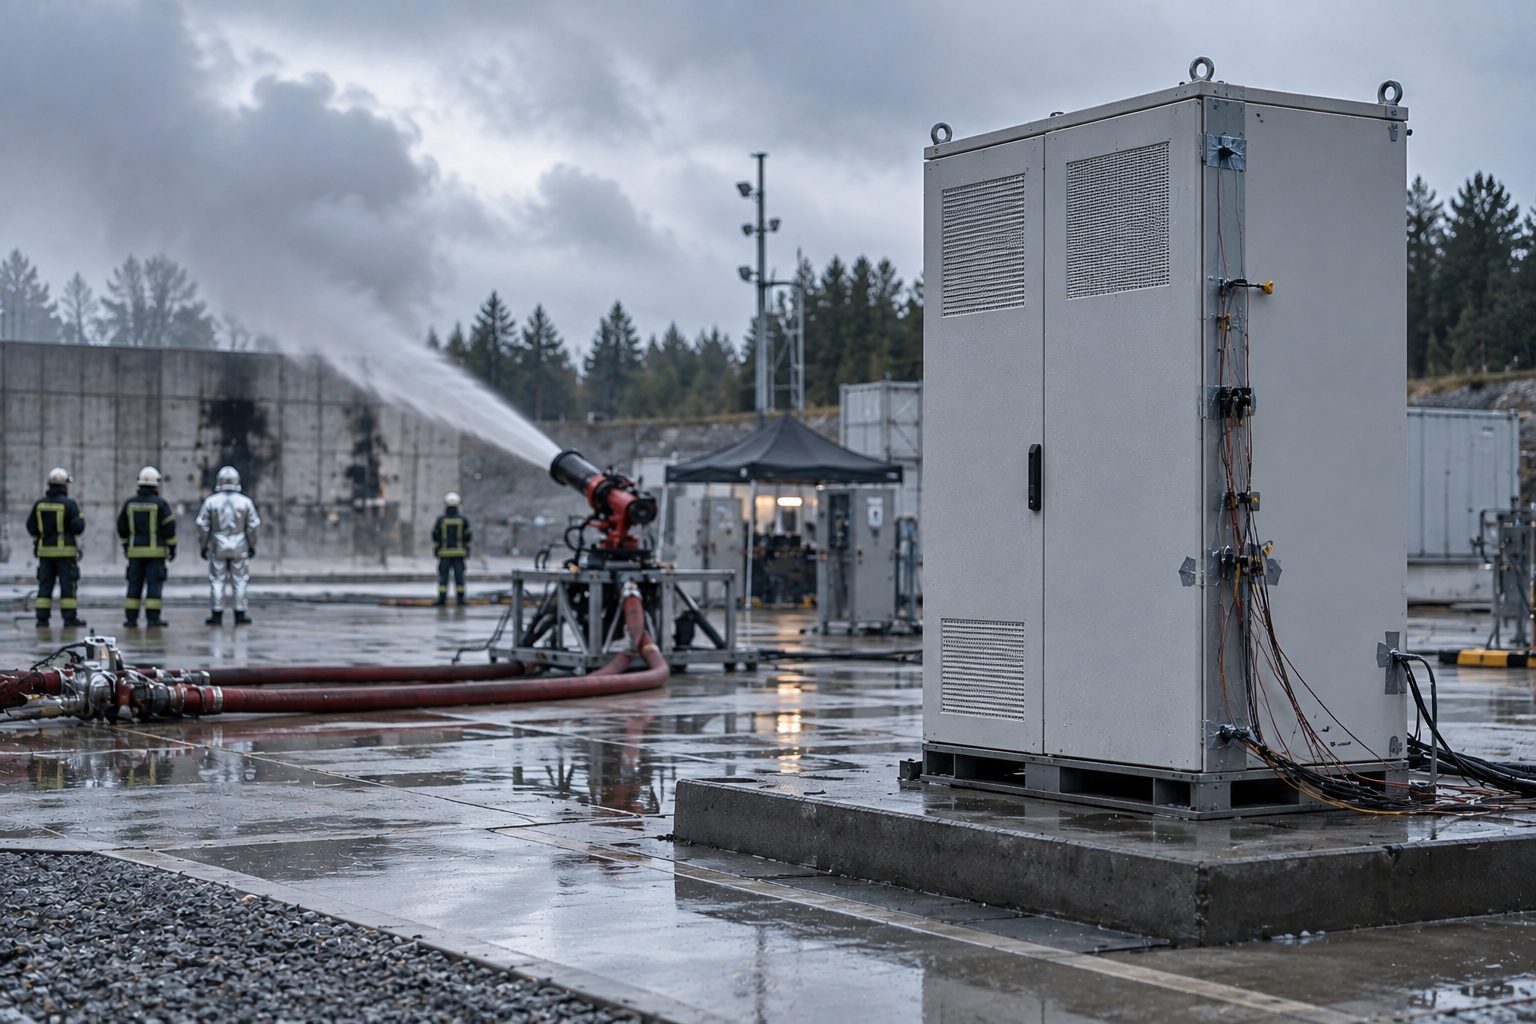
Planificamos la verificación hasta su aprobación final, no solo listas de ensayos. En ESS, seguridad y cumplimiento normativo son cuestiones de sistema. Aportamos estrategia, planificación, criterios de aceptación e interpretación de resultados.
- DVP y estrategia de verificación ESS: DVP de sistema, selección y secuencia de métodos de ensayo, criterios de aceptación acordes con la ruta de certificación, gestión de desviaciones
- Análisis de seguridad y peligros: identificación de peligros, mapeo de escenarios de fallo (térmicos, eléctricos, mecánicos, de control y de instalación), comportamiento esperado de las funciones de seguridad, preparación ante incidentes en campo
- Preparación para certificación (orientativa): UL 9540, UL 9540A, UL 1973, NFPA 855, familias IEC pertinentes, requisitos de transporte de la ONU
- Estrategia FAT y SAT: definición de pruebas de aceptación en fábrica y en sitio, puntos de control de preparación para la puesta en marcha, recomendaciones de estabilización
Revisión y mejora del diseño
Una mirada externa independiente para llevar los diseños ESS al nivel de los estándares globales. Para productos ESS existentes o en desarrollo:
- Análisis de brechas de arquitectura y diseño
- Identificación de riesgos (seguridad, fiabilidad, cumplimiento normativo, mantenibilidad)
- Hoja de ruta de mejora del diseño con acciones de cierre concretas
- Apoyo a la gobernanza de ingeniería centrado en decisiones, no en opiniones
Hablemos de su proyecto
Ingeniería de sistemas de almacenamiento estacionario, incluidos contenedores de baterías, sistema de gestión de baterías (BMS), sistema de gestión de energía (EMS) e integración en red, que abarca la arquitectura del sistema, el cumplimiento normativo en seguridad y soluciones ESS listas para instalar.